
Wissen · Sicherheit
PHP2Shell: Was Betreiber von WooCommerce- und Shopware-Shops jetzt prüfen sollten
Zwei kritische Lücken stecken in PHP selbst. Ein Update von Shop, Theme oder Plugins schließt sie nicht. Das hier kannst du heute klären, auch ohne Technikwissen.

Kurz gesagt
Worum es geht
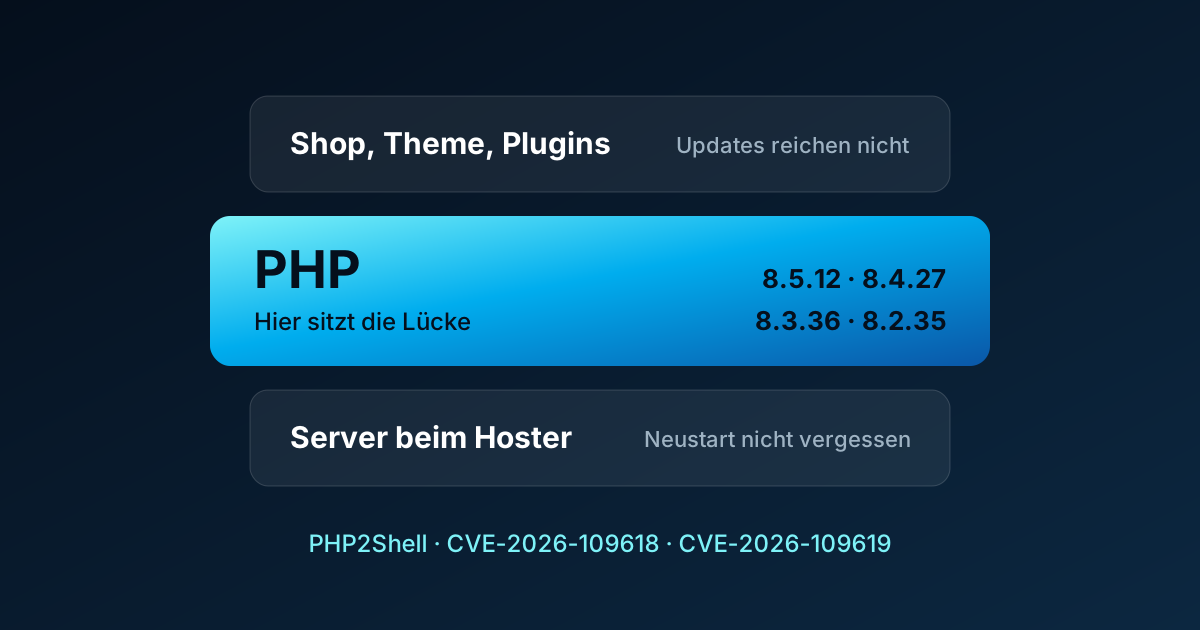
Am 21. Oktober 2026 hat das PHP-Team Notfall-Updates für zwei kritische Lücken veröffentlicht: CVE-2026-109618 und CVE-2026-109619, zusammen PHP2Shell genannt. Beide sind mit 9,2 von 10 bewertet. Angreifer brauchen im schlimmsten Fall keine Anmeldung, um eigenen Code auf dem Server auszuführen.
Geschützt sind PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 oder neuer. Laut dem PHP-Team ist das Update die einzige vollständige Lösung, alles andere verringert nur das Risiko.
Für deinen Shop heißt das: Es reicht nicht, wenn WooCommerce, Shopware und alle Plugins aktuell sind. Entscheidend ist die PHP-Version, die auf deinem Server tatsächlich läuft.
Betroffen oder nicht
Muss ich mich darum kümmern?
WooCommerce, Shopware, WordPress
Ja. Diese Systeme laufen auf PHP. Der Fehler sitzt laut PHP-Team in allen Installationen, die Webanfragen bearbeiten. Ob du selbst handeln musst oder dein Hoster, hängt vom Paket ab.
Eigener Server oder VPS
Ja, und die Aufgabe liegt bei dir oder deinem Dienstleister. Laut PHP-Team ist das Risiko bei Apache mit mod_php am höchsten.
Shopify
Du verwaltest dort kein PHP und musst in deinem Shop nichts umstellen. Lässt du eine eigene App oder Schnittstelle in PHP auf einem eigenen Server laufen, gilt für diesen Server dasselbe.
Schritt für Schritt
So prüfst du deinen Shop
Version nachsehen
Die PHP-Version steht meist im Kundenmenü deines Hosters. Bei WordPress findest du sie zusätzlich unter Werkzeuge → Website-Zustand → Bericht → Server.
Patchstand bestätigen lassen
Die Versionsnummer allein reicht nicht immer. Manche Anbieter spielen den Fix in ältere Stände ein, die Nummer bleibt dann niedriger. Lass dir deshalb schriftlich bestätigen, dass beide CVEs geschlossen sind.
Neustart klären
Ein installiertes Update wirkt erst, wenn PHP neu gestartet wurde. Bei einem eigenen Server ist das der Punkt, der am leichtesten untergeht.
Alte Versionen ernst nehmen
PHP 8.1 und älter bekommen keine regulären Updates mehr. Für 7.4, 8.0 und 8.1 gibt es nur minimale Korrekturen im Quellcode. Plane den Wechsel, statt darauf zu vertrauen. PHP 8.2 endet ebenfalls am 31.12.2026.
Zum Kopieren
Diese Mail kannst du deinem Hoster schicken
Guten Tag,
bitte bestätigen Sie mir für meine Domain [DEINE DOMAIN]:
- Welche PHP-Version läuft aktuell, und in welcher Betriebsart (zum Beispiel PHP-FPM oder mod_php)?
- Sind CVE-2026-109618 und CVE-2026-109619 in dieser Umgebung geschlossen?
- Wurden die PHP-Prozesse nach dem Update neu gestartet?
- Wie gehen Sie mit CVE-2026-115560 um?
Vielen Dank.
Bleibt die Antwort vage oder dauert sie lange, frag nach. Eine klare Aussage zu diesen vier Punkten sollte für einen Hoster kein Aufwand sein.
Aktuelle Lage
Wird die Lücke schon ausgenutzt?
Ja, aber das Ausmaß ist unklar. Die US-Behörde CISA führt beide Lücken seit dem 26. Oktober als aktiv ausgenutzt. Laut BleepingComputer galten viele frühe Angriffsversuche als erfolglos. Ein Forscher hat aber an Testsystemen erfolgreiche Ausführung von Code gegen PHP 8.4.26 mit mod_php beobachtet. Wie viele echte Systeme betroffen sind, ist nicht bekannt.
Das BSI hat laut t3n eine Warnung der zweithöchsten Stufe herausgegeben und rät, betroffene Server im Zweifel vorübergehend vom Internet zu trennen. Das ist für einen Shop teuer, aber günstiger als ein Einbruch mit Kundendaten.
Woran erkenne ich einen Angriff?
Sicher von außen gar nicht. Ein Anhaltspunkt in den Server-Protokollen sind laut t3n gehäufte HTTP-500-Fehler und ungewöhnlich große PHPSESSID-Cookies. Findest du so etwas auf einem System, das vor dem Update lief, lass es prüfen. Ein Update schließt die Lücke, entfernt aber nichts, was vorher eingeschleust wurde.
Die dritte Lücke: CVE-2026-115560
Das Update vom 21. Oktober deckt sie nicht ab. Sie tritt laut PHP-Team nur bei einer ungewöhnlichen Kombination aus Konfiguration und Anwendungscode auf, der Fix soll mit dem nächsten regulären Release kommen. Als Schutz bis dahin nennt das PHP-Team session.upload_progress.enabled = 0, gesetzt in der php.ini oder im FPM-Pool, nicht per ini_set() oder .user.ini. Danach müssen die PHP-Prozesse neu starten. Das ist etwas für deinen Hoster oder Dienstleister.
Häufige Irrtümer
Was nicht reicht
- Shop- und Plugin-Updates: wichtig, aber sie ändern nichts an PHP.
- Eine Web Application Firewall: Sie kann bekannte Angriffswege abfangen, ersetzt das Update aber nicht. Das gilt auch für Cloudflare.
- Ein Sicherheits-Plugin: Der Fehler kann greifen, bevor Code deiner Anwendung läuft.
- Einstellungen statt Update: Sie verringern laut PHP-Team nur das Risiko und überbrücken höchstens die Zeit bis zum Update.
Prüfe nach einem größeren PHP-Wechsel außerdem Theme, Plugins und Kasse, am besten zuerst auf einer Testumgebung. Eine Testbestellung gehört dazu. Wenn dein Shop an Warenwirtschaft oder Buchhaltung hängt, teste auch diese Schnittstellen.
Du weißt nicht, wo deine Seite steht? Im kostenlosen Website-Check schaue ich sie mir persönlich an. Wenn du deinen Shop ohnehin neu aufstellen willst, findest du mehr unter Onlineshop.
Häufige Fragen
Wurde mein Shop schon gehackt, wenn PHP noch nicht aktualisiert ist?
Nicht zwangsläufig. Die Lücke bedeutet, dass ein Angriff möglich ist. Aktualisiere zuerst und lass danach die Protokolle prüfen, wenn das System längere Zeit ungepatcht online war.
Mein Hoster zeigt eine ältere Versionsnummer an. Bin ich gefährdet?
Das lässt sich aus der Nummer allein nicht sicher sagen, weil manche Anbieter den Fix in ältere Stände einspielen. Frag nach, ob beide CVEs geschlossen sind.
Reicht es, wenn Cloudflare vor meiner Seite läuft?
Nein. Cloudflare hat Regeln für bekannte Angriffswege bereitgestellt, das ist eine sinnvolle Überbrückung. Geschlossen wird die Lücke nur durch das PHP-Update.
Kann ein PHP-Update meinen Shop kaputt machen?
Ein Update innerhalb derselben Hauptversion, etwa von 8.3.35 auf 8.3.36, ist in der Regel unkritisch. Riskanter ist der Sprung von einer alten Version wie 7.4 oder 8.1 auf einen aktuellen Zweig. Den solltest du vorher auf einer Testumgebung ausprobieren.
Weiterlesen
Website-Relaunch ohne Ranking-Verlust
Website-Relaunch ohne Ranking-Verlust: URL-Inventar, 301-Weiterleitungen, Inhalte, Search Console und Monitoring nach dem Launch als praktische Checkliste.
Artikel lesen
Wann sich eine Schnittstelle zwischen Shop, Warenwirtschaft und Buchhaltung lohnt
Wann lohnt sich eine Schnittstelle zwischen Shop, Warenwirtschaft und Buchhaltung? Anzeichen, Rechnung, Connector oder eigene Lösung und typische Fehler.
Artikel lesen
Shopify oder WooCommerce: Welches Shopsystem passt zu dir?
Shopify oder WooCommerce: Kosten, Pflegeaufwand, Erweiterbarkeit und Sicherheit im ehrlichen Vergleich. Mit Checkliste, welches Shopsystem zu dir passt.
Artikel lesen
Dein Ansprechpartner
Über 25 Jahre Erfahrung.
Ein Ansprechpartner.
Ich bin Finn und baue seit über 25 Jahren Webseiten, Onlineshops und Software. Ich habe viele Systeme kommen und gehen sehen und weiß deshalb ziemlich genau, was sich lohnt und was nur gut klingt.
Bei mir sprichst du direkt mit dem, der dein Projekt plant und umsetzt. Ohne Agentur-Pingpong, mit ehrlicher Einschätzung von Anfang an.
 Offizieller Partner
Dein Einstieg
Für jede Ausgangslage
der richtige Start.
Du planst etwas Neues oder willst wissen, wo deine Seite steht? Beides kostet dich nur ein paar Minuten.
Lieber direkt schreiben? Projekt besprechen